
Die Bedrohung, die von künstlicher Intelligenz (KI) und Quantencomputern für Bitcoin (BTC) und andere Kryptowährungen ausgeht, ist längst keine rein theoretische Frage mehr. Entscheidend ist zunehmend nicht, ob die erforderliche Hardware eines Tages leistungsfähig genug sein wird, sondern wann dieser Punkt erreicht ist.
Fortschritte in der KI-gestützten Forschung verschärfen die Risiken durch Quantencomputer zusätzlich. Für sich genommen ist allerdings bislang keine der beiden Technologien in der Lage, die kryptografischen Sicherheitsmechanismen von Bitcoin zu überwinden.
Dennoch verkleinert sich der Abstand zwischen den heutigen technischen Möglichkeiten und einem potenziellen Angriff auf die Bitcoin-Verschlüsselung durch das Zusammenspiel von KI und Quantencomputern schneller, als noch vor 2026 erwartet worden war.
Mehr als ein Jahrzehnt lang galt die Blockchain als ein System, das ohne zentrale Vertrauensinstanz auskommt und dessen mathematische Absicherung praktisch nicht zu überwinden ist. Die Sicherheit von Bitcoin beruhte dabei auf einer Rechenaufgabe, die so komplex ist, dass bislang kein klassischer Computer sie lösen konnte.
Im Mittelpunkt steht das sogenannte diskrete Logarithmusproblem auf elliptischen Kurven mit 256 Bit (ECDLP-256). Es bildet die mathematische Grundlage dafür, dass sich aus dem öffentlichen Schlüssel einer Kryptowährungs-Wallet nicht ohne Weiteres der zugehörige private Schlüssel berechnen lässt.
Trotz der erheblichen Fortschritte bei künstlicher Intelligenz in den vergangenen fünf Jahren gilt dieses mathematische Problem für klassische Computer weiterhin als praktisch unlösbar. Die entscheidende Frage lautet allerdings, wie lange diese Sicherheit noch Bestand haben wird.
6,4 Millionen Bitcoin: Wie groß ist das Risiko tatsächlich?
Die im Oktober 2026 gegründete Quantum Alliance, ein Zusammenschluss von neun Unternehmen, schätzt, dass rund 6,4 Millionen Bitcoin in Wallets liegen, deren öffentliche Schlüssel bereits auf der Blockchain sichtbar sind. Das entspricht 32,2 Prozent des gesamten umlaufenden Angebots. Darunter befinden sich auch die 1,1 Millionen BTC, die dem Bitcoin-Erfinder Satoshi Nakamoto zugeschrieben werden. Die Europäischen Aufsichtsbehörden (ESAs) gehen sogar von 6,9 Millionen potenziell betroffenen Bitcoin aus.
Dabei handelt es sich um erhebliche Vermögenswerte. Bei einem Bitcoin-Kurs von rund 82.000 US-Dollar entspricht die höhere Schätzung einem Gegenwert von mehr als 566 Milliarden US-Dollar. Aufgrund der offengelegten öffentlichen Schlüssel besteht für diese Bestände eine strukturelle Sicherheitslücke gegenüber künftigen Quantenangriffen.
Im September veröffentlichten die den europäischen Aufsichtsbehörden zugeordneten Institutionen einen Bericht über die Bedrohung kryptografischer Verfahren durch Quantencomputer. Demnach könnte die Technologie bereits vor ihrer kommerziellen Einsatzreife bestimmte Verschlüsselungssysteme gefährden, die heute zur Absicherung von Transaktionen, Blockchains, Datenbanken und Kommunikationsnetzen verwendet werden. Einen konkreten Zeitpunkt für die kommerzielle Verfügbarkeit leistungsfähiger Quantencomputer nannte der Bericht laut einem Artikel von CoinDesk allerdings nicht.
Die Quantenbedrohung für Bitcoin: Wo die Sicherheitslücke liegt
Das Risiko hat seinen Ursprung in der frühen kryptografischen Architektur von Bitcoin. Bei sogenannten Pay-to-Public-Key-Ausgaben (P2PK), die in den Anfangsjahren des Netzwerks als Standard verwendet wurden, werden die öffentlichen Schlüssel unmittelbar auf der Blockchain offengelegt. Auch bei mehrfach verwendeten Bitcoin-Adressen können öffentliche Schlüssel sichtbar werden. Sobald diese Informationen zugänglich sind, bieten sie einen möglichen Angriffspunkt für künftige Quantencomputer. Betroffen wären unter anderem die Satoshi Nakamoto zugeschriebenen 1,1 Millionen BTC, die sich in frühen P2PK-Adressen befinden und seit mehr als 15 Jahren nicht bewegt wurden.
Eine unmittelbare Gefahr besteht für Bitcoin in solchen Adressen derzeit allerdings nicht. Bislang kann kein verfügbarer Computer das mathematische Problem ECDLP-256 lösen. Die Bedrohung liegt deshalb weiterhin in der Zukunft. Umstritten ist vor allem, wie weit dieser Zeitpunkt noch entfernt ist und ob sich die technische Entwicklung zusätzlich beschleunigen lässt.
Ein ausreichend leistungsfähiger Quantencomputer könnte ECDLP-256 jedoch mithilfe des sogenannten Shor-Algorithmus exponentiell schneller lösen als klassische Rechensysteme.
Im März zog Google seinen Zeitplan für die Vorbereitung auf den sogenannten Q-Day deutlich vor. Gemeint ist der Zeitpunkt, an dem Quantencomputer leistungsfähig genug wären, um ECDLP-256 zu lösen und damit heute verwendete Verfahren der asymmetrischen Verschlüsselung zu brechen. Google nennt inzwischen 2029 als Zieljahr, bis zu dem entsprechende Schutzmaßnahmen vorbereitet sein sollen. Zugleich fordert der Technologiekonzern andere Unternehmen und Institutionen auf, ebenfalls frühzeitig quantenresistente Kryptografie einzuführen. Diese Verfahren sollen bestehende Algorithmen auf Grundlage elliptischer Kurven und RSA ergänzen oder ersetzen.
Heather Adkins, bei Google für die Sicherheitstechnik verantwortliche Vizepräsidentin, und Sophie Schmieg, leitende Kryptografie-Ingenieurin, erklärten dazu: „Als Vorreiter sowohl bei der Quantentechnologie als auch bei quantenresistenter Kryptografie sehen wir uns in der Verantwortung, mit gutem Beispiel voranzugehen und einen ehrgeizigen Zeitplan offenzulegen. Damit wollen wir für die notwendige Klarheit und Dringlichkeit sorgen, um die digitale Umstellung nicht nur bei Google, sondern in der gesamten Branche zu beschleunigen.“
Nach Googles Berechnungen könnten weniger als 500.000 physische Qubits ausreichen, um ECDLP-256 zu überwinden. Diese Schätzung wurde gegenüber früheren Annahmen um den Faktor 20 reduziert. Zum Vergleich: Googles bislang fortschrittlichster Quantenchip Willow verfügt über 105 Qubits.
Google ist mit dieser Einschätzung nicht allein. Auch andere Forschungseinrichtungen und Unternehmen halten einen früheren Durchbruch inzwischen für möglich. Dazu gehört das mit dem California Institute of Technology verbundene Start-up Oratomic, das bereits Anfang 2026 darauf hinwies, dass der Q-Day früher eintreten könnte als bislang angenommen.
Richard Carback, Technologiechef von Postquant Labs und Gründungsmitglied der Quantum Alliance, hält bereits das Jahr 2028 für einen realistischen Zeitpunkt, zu dem ein kryptografisch relevanter Quantencomputer verfügbar sein könnte. Bryn Bennett, Risikovorstand von The Vault, legt sich dagegen nicht auf ein bestimmtes Jahr fest. Für ihn steht weniger die theoretische Vorhersage als vielmehr die praktische Vorbereitung im Vordergrund.
„Niemand kennt das genaue Datum. Die Schätzungen werden jedoch immer weiter nach vorne korrigiert, und auf dieses Risiko können wir uns bereits heute vorbereiten“, erklärte Bennett im Oktober beim Start der Quantum Alliance. Er ergänzte: „Für Verwahrer ist nicht entscheidend, ob der Zeitpunkt 2028 oder 2035 erreicht wird. Die entscheidende Frage ist, ob sie ihre Systeme rechtzeitig umstellen können, falls es früher so weit ist.“
Künstliche Intelligenz könnte den Q-Day deutlich näher rücken lassen
An diesem Punkt kommt künstliche Intelligenz ins Spiel. Sie könnte die Entwicklung der Quanteninformatik und damit auch den zeitlichen Ausblick auf die Bedrohung grundlegend verändern. Bislang galt vor allem die verfügbare Hardware als entscheidender Engpass. Eine größere Zahl leistungsfähiger Qubits zu entwickeln, erfordert erhebliche Investitionen, Zeit und technischen Aufwand.
Dieses Problem besteht weiterhin. Allerdings eröffnet KI eine zusätzliche Möglichkeit, die erforderlichen Ressourcen für einen erfolgreichen Angriff zu verringern. Denn durch effizientere Algorithmen könnte die Rechenlast sinken, selbst wenn die Quantenhardware zunächst keine vergleichbar großen Fortschritte macht.
Im März stellte Eigen Labs die Forschungsplattform ECDSA.fail vor. Dort sollen Wissenschaftler möglichst effiziente Quantenschaltungen entwickeln, mit denen sich die kryptografischen Sicherheitsverfahren von Bitcoin und Ethereum überwinden ließen. Innerhalb der ersten acht Wochen beteiligten sich mehr als 100 Forscher an dem Projekt. Unterstützt wurden sie von KI-Programmieragenten, darunter GPT 5.6 von OpenAI und Claude Opus 5 von Anthropic. Gemeinsam reichten sie mehr als 400 Schaltungsentwürfe ein. Dabei gelang es, den sogenannten Raum-Zeit-Aufwand um etwa 86 Prozent zu reduzieren - von ursprünglich 10,75 Milliarden auf 1,496 Milliarden Toffoli-Qubit-Einheiten.
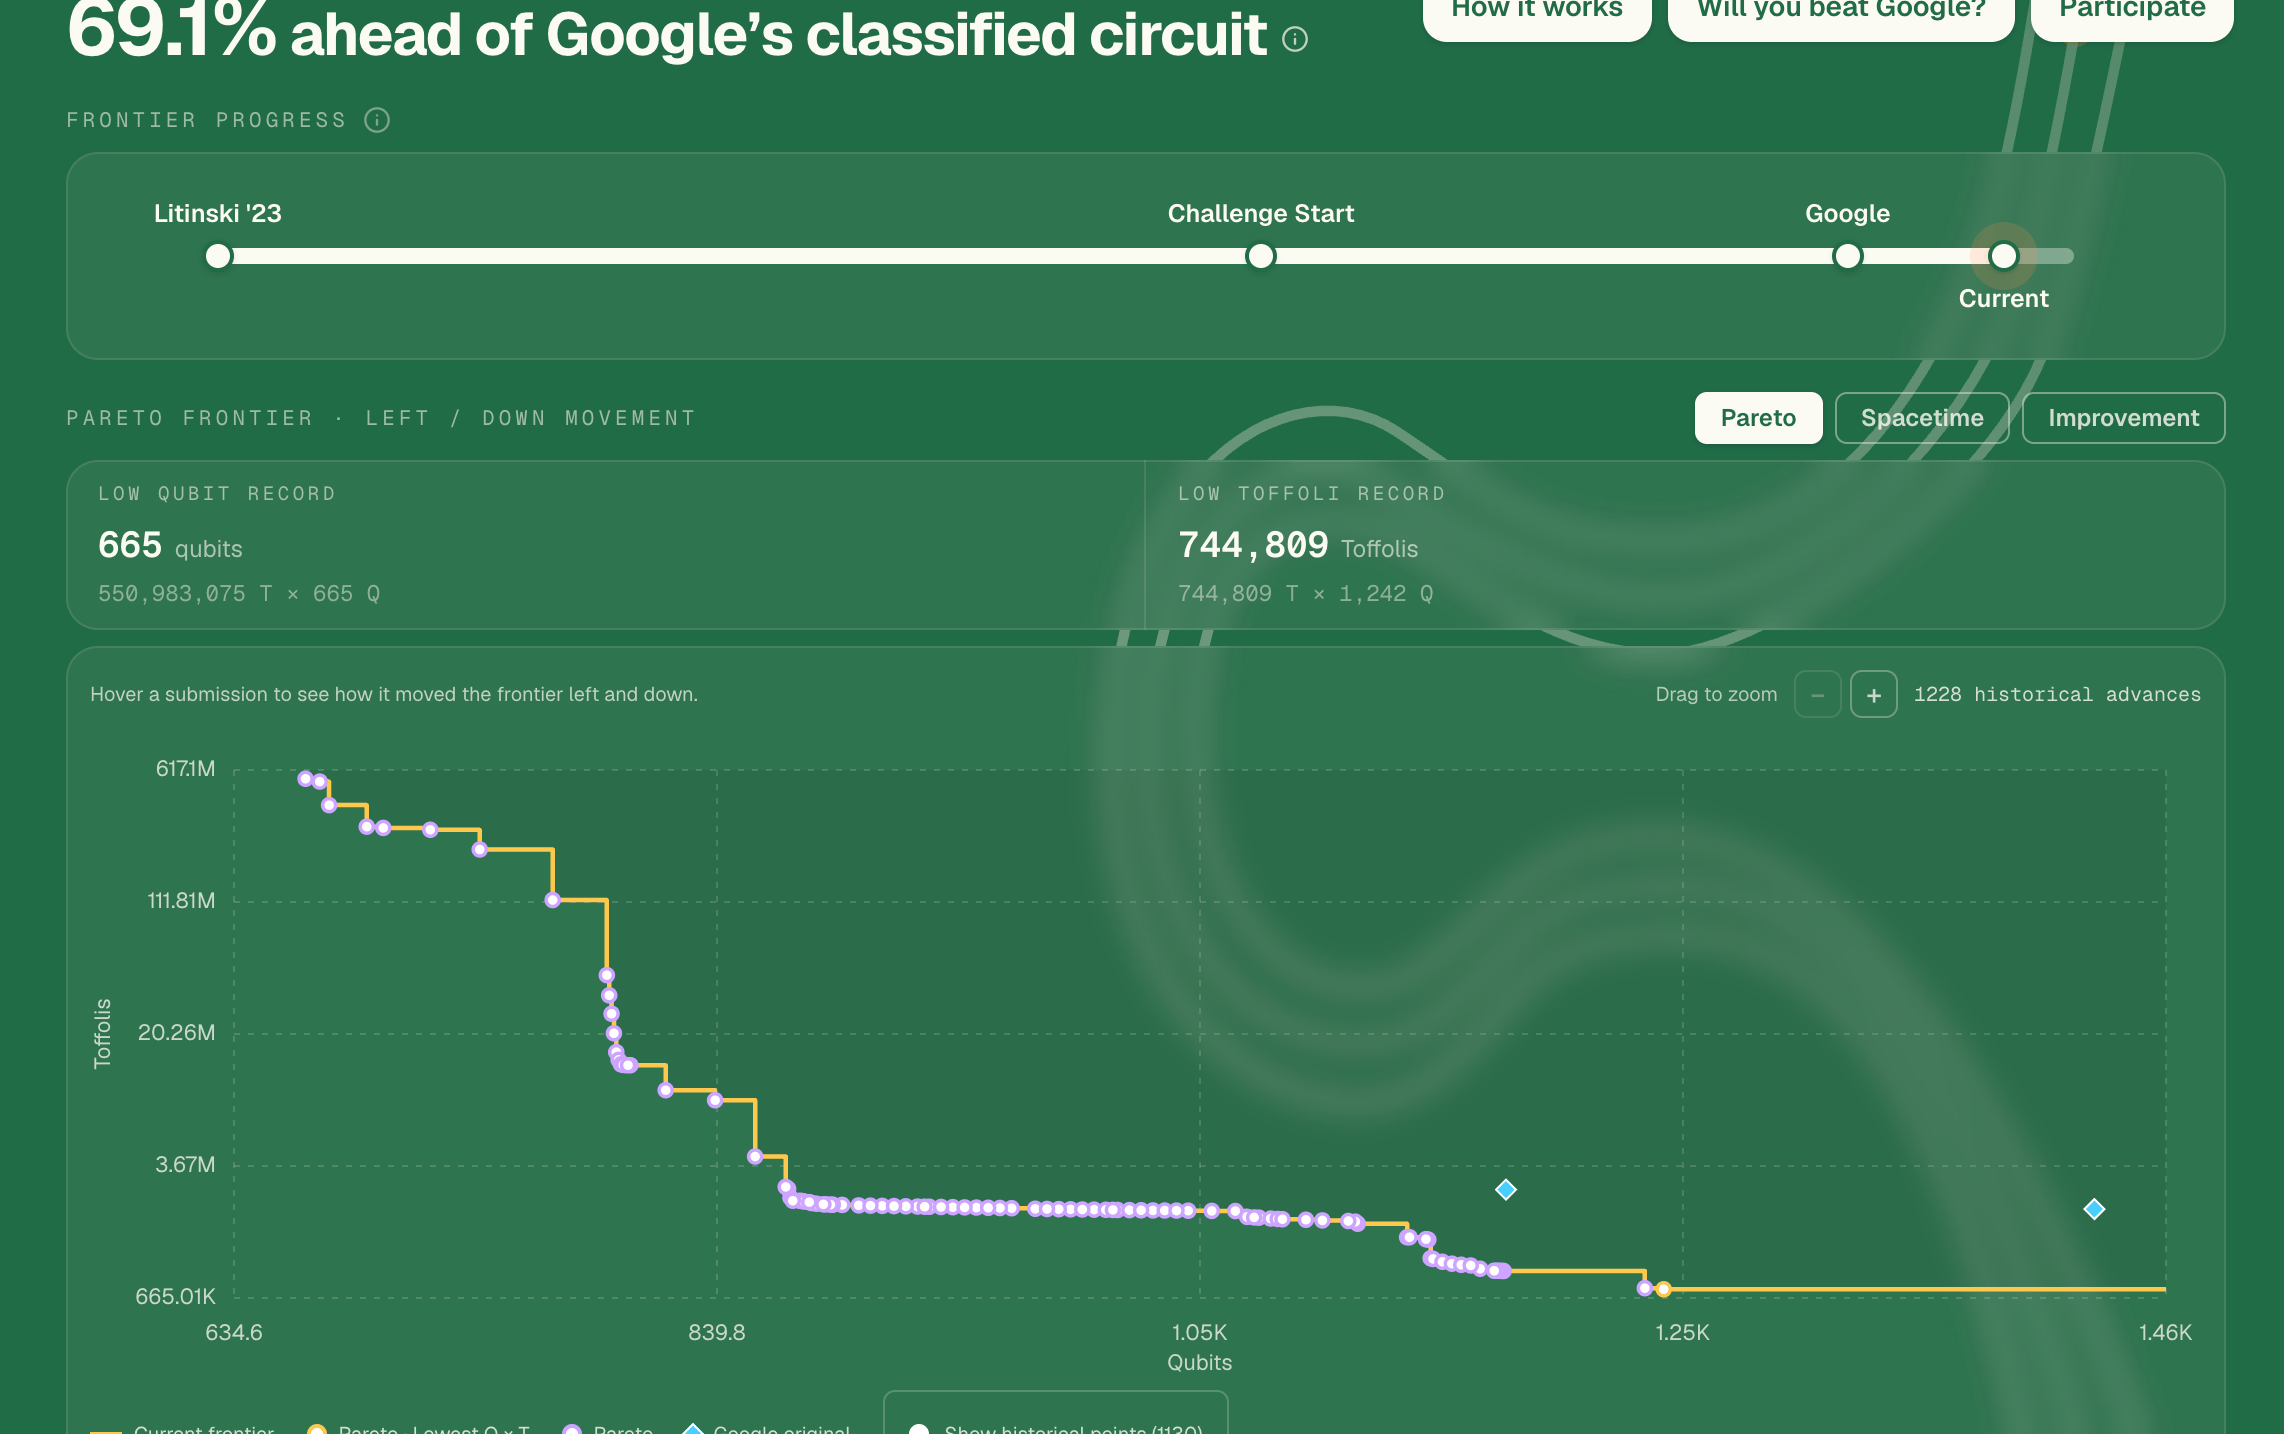
Forschungsplattform ECDSA.fail von Eigen Labs | Quelle: Eigen Labs
„Über die entwickelten Schaltungen hinaus liefert ECDSA.fail ein Beispiel für offene, automatisierte Forschung: einen durch Verifizierungsverfahren abgesicherten Forschungsprozess, bei dem Menschen und KI-Agenten wiederholt Verbesserungsvorschläge entwickeln, umsetzen, testen und miteinander teilen, um ein gemeinsames, messbares Ziel zu erreichen“, erklärten die beteiligten Forscher.
Neben Eigen Labs arbeiten weitere Unternehmen und Open-Source-Gemeinschaften daran, die technischen Hürden auf dem Weg zum Q-Day zu überwinden. Dazu gehört Double AI. Dessen autonomes KI-System WarpSpeed entwickelte eine Quantenschaltung, die gemessen am Raum-Zeit-Aufwand 2,5-mal effizienter ist als Googles ursprünglicher Entwurf.
Die Auswirkungen künstlicher Intelligenz auf die Quantenbedrohung für Bitcoin liegen damit nicht unmittelbar in leistungsfähigerer Hardware. KI kann derzeit keine kryptografischen Schlüssel brechen. Sie könnte jedoch dazu beitragen, die Anforderungen an die für einen erfolgreichen Angriff benötigten Quantencomputer zu senken.
Künstliche Intelligenz und Quanteninformatik entwickeln sich somit nicht unabhängig voneinander. Vielmehr können sich ihre Fortschritte gegenseitig verstärken und den Zeitpunkt eines möglichen Durchbruchs näher rücken lassen.
Bitcoin vor der Sicherheitsfrage: Warum eine gemeinsame Lösung schwierig wird
Innerhalb der Blockchain-Branche werden bereits verschiedene Schutzmaßnahmen gegen künftige Quantenangriffe untersucht. Dazu gehört das bei Bitcoin verwendete Verfahren Pay-to-Public-Key-Hash (P2PKH). Wie der Kryptodienstleister Fireblocks erläutert, wird dabei der öffentliche Schlüssel eines Empfängers zunächst durch einen kryptografischen Hash verborgen. Das bietet zumindest einen teilweisen Schutz.
Langfristig muss jedoch die Anfälligkeit der zugrunde liegenden ECDSA-Signaturverfahren überwunden werden, um die kryptografische Sicherheit dauerhaft zu verbessern. Derzeit werden dazu mehrere Vorschläge für sogenannte Soft Forks diskutiert, also Änderungen des Bitcoin-Protokolls, die mit bisherigen Regeln kompatibel bleiben sollen.
Die Umstellung auf quantenresistente Kryptografie kommt dennoch nur langsam voran. Ein wesentlicher Grund ist die Unsicherheit darüber, wann der Q-Day tatsächlich eintreten könnte. Hinzu kommen offene Fragen zur Auswahl geeigneter Algorithmen, zur Entscheidungsfindung innerhalb der Netzwerke und zu den technischen Herausforderungen einer Umstellung dezentraler Systeme.
Entscheidend für eine erfolgreiche Migration ist der Austausch der digitalen Signaturverfahren, auf denen sämtliche Bitcoin-Transaktionen beruhen. Dafür müssten sich Entwickler, Miner, Wallet-Anbieter, Kryptobörsen und Millionen von Nutzern auf einen neuen kryptografischen Standard einigen. Ebenso notwendig wären ein gemeinsam abgestimmter Zeitplan und eine Lösung für Bitcoin-Bestände, die seit Jahren nicht bewegt wurden.
Trotz dieser Schwierigkeiten halten Fachleute eine rechtzeitige Umstellung grundsätzlich für möglich. In einem kürzlich veröffentlichten YouTube-Video erklärte Bitcoin.com, dass die Branche künftig eine native Unterstützung quantenresistenter Signaturen einführen, anfällige kryptografische Verfahren ersetzen oder verstärken und die Konsensmechanismen der Netzwerke zusätzlich absichern könnte.
Fazit: Was Bitcoin-Anleger über die Quantenbedrohung wissen sollten
Bei der Bewertung des Risikos greift eine einfache Unterscheidung zwischen vollständig sicheren und bereits kompromittierten Bitcoin zu kurz. Beide Sichtweisen werden der tatsächlichen Situation nicht gerecht. Die Bedrohung ist komplexer und erfordert eine differenzierte Betrachtung.
Bitcoin-Bestände werden derzeit nicht durch Quantencomputer gestohlen. Gleichzeitig schrumpft jedoch der Zeitraum, in dem sich die Branche auf mögliche Angriffe vorbereiten kann. Die Bedrohung durch das Zusammenspiel von KI und Quanteninformatik ist real, technisch nachvollziehbar und Gegenstand umfangreicher Forschung. Noch ist kein verfügbarer Computer in der Lage, die Kryptografie auf Basis elliptischer Kurven zu brechen. Die Entwicklung in Richtung Q-Day schreitet allerdings schneller voran, als vor 2026 erwartet worden war.
Die rund 6,4 Millionen potenziell gefährdeten Bitcoin stellen dabei keine gewöhnliche Software-Sicherheitslücke dar, sondern ein strukturelles Risiko. Die öffentlichen Schlüssel der betreffenden Wallets sind bereits offengelegt und dauerhaft auf der Blockchain sichtbar. Genau diese Informationen würden einem künftigen Angreifer mit einem ausreichend leistungsfähigen Quantencomputer als Ausgangspunkt dienen. Als Schutzmaßnahme gilt die Übertragung der Bestände auf quantenresistente Adressformate. Diese Umstellung müsste vor dem Q-Day abgeschlossen sein.
Künstliche Intelligenz und Quantencomputer stellen zwar unterschiedliche technologische Risiken dar. Durch ihr Zusammenspiel können sie jedoch dieselbe grundlegende Schwachstelle der heutigen Kryptografie gefährden.
Für den Q-Day gibt es weiterhin keinen bestätigten Zeitpunkt. Zahlreiche Organisationen, darunter Google, nennen jedoch den Zeitraum zwischen 2028 und 2031 als das derzeit wahrscheinlichste Zeitfenster.
Technische Lösungsansätze sind bereits vorhanden. Eine vollständig umgesetzte Schutzlösung existiert bislang jedoch nicht.
Die größte Herausforderung liegt deshalb in der gemeinsamen Entscheidungsfindung. Sie könnte sich als schwieriger erweisen als die rein technische Entwicklung quantenresistenter Verfahren. Schließlich müssten sich sämtliche Beteiligten eines weltweit verteilten, dezentralen Netzwerks auf ein gemeinsames Vorgehen einigen, die Umstellung koordinieren und anschließend umsetzen.
Bitcoin-Besitzer können schon heute erste Vorsichtsmaßnahmen ergreifen, indem sie die wiederholte Verwendung derselben Adresse vermeiden. Dadurch lässt sich das Risiko einer Offenlegung öffentlicher Schlüssel begrenzen. Zudem kommt eine Übertragung von Beständen aus älteren P2PK-Ausgaben in Adressformate wie P2PKH, P2WPKH oder Taproot infrage.
Unter dem Strich bleibt die Quantenbedrohung für Bitcoin ein ernst zu nehmendes Zukunftsrisiko. Durch die beschleunigende Wirkung künstlicher Intelligenz wird die Lage zusätzlich komplexer. Wann die technischen Voraussetzungen für einen erfolgreichen Angriff tatsächlich erreicht sein werden und wie die Bitcoin-Branche darauf reagiert, ist weiterhin offen.
Es wird alles unternommen, um genaue und vollständige Informationen bereitzustellen. Doch mit den Tausenden zur Verfügung gestellten Dokumenten, die oft innerhalb kurzer Zeit hochgeladen werden, können wir nicht garantieren, dass keine Fehler auftreten. Jede Wiederveröffentlichung oder Weiterverbreitung von FXStreet Inhalten ist ohne die vorherige schriftliche Zustimmung von FXStreet verboten. Der Handel mit Devisen auf Margin (Verrechnungskonto) trägt ein hohes Risiko und ist möglicherweise nicht für alle Investoren geeignet. Der hohe Hebel kann gegen Sie, sowie für Sie arbeiten. Vor der Entscheidung am Devisenmarkt zu handeln, sollten Sie sorgfältig Ihre Anlageziele, Erfahrung und Risikobereitschaft prüfen. Es besteht die Möglichkeit, dass Sie einen Verlust einiger oder aller Ihrer Investitionen erleiden und deshalb sollten Sie kein Geld investieren, dass Sie sich nicht leisten können zu verlieren. Sie sollten sich aller Risiken bewusst sein, die mit dem Devisenhandel verbunden sind und konsultieren Sie einen unabhängigen Finanzberater, wenn Sie irgendwelche Zweifel haben. Alle Meinungen, Nachrichten, Forschungen, Analysen, Kurse oder andere Informationen, welche diese Informationen enthalten, die von FXStreet, seinen Angestellten, Mitarbeitern oder Partnern bereit gestellt werden, sind als allgemeine Marktkommentare zu verstehen und bieten keine Anlageberatung. FXStreet übernimmt keine Haftung für irgendwelche Verluste oder Schäden, einschließlich, ohne Beschränkung auf entgangene Gewinne, die direkt oder indirekt mit der Verwendung oder im Vertrauen auf diese Informationen entstehen.
Kryptowährungen Nachrichten
WEITERE INFOS
XRP-Kurs unter Druck: Droht Ripple jetzt der Absturz auf 1 Dollar?
Ripple (XRP) setzt seine Korrektur am Freitag fort und nähert sich wieder der Marke von 1,30 US-Dollar. Damit gibt die Kryptowährung ihre Gewinne vom Wochenbeginn zunehmend ab. Mehrere Versuche, die Erholung bis auf 1,40 US-Dollar auszudehnen, scheiterten. Während die Käufer an Zuversicht verlieren, gewinnen die Verkäufer die Oberhand. Das kurzfristige Chartbild bleibt damit abwärtsgerichtet.
Bitcoin stürzt unter 82.000 Dollar - KI-Sorgen und Iran-Krise belasten Kryptomarkt
Bitcoin (BTC) ist am Donnerstag unter die Marke von 82.000 US-Dollar gefallen. Die Kryptowährung geriet damit in den Sog eines breiten Ausverkaufs an den Finanzmärkten. Auslöser waren vor allem Sorgen über die steigenden Investitionsausgaben für künstliche Intelligenz (KI), höhere Ölpreise und die zunehmenden geopolitischen Spannungen zwischen den USA und dem Iran.
Ethereum stürzt unter 2.400 Dollar - doch Großanleger kaufen weiter nach
Ethereum (ETH) ist am Freitag unter die Marke von 2.400 US-Dollar gefallen. Die erneute Verschärfung der Spannungen zwischen den USA und dem Iran sowie Sorgen über die hohen Investitionsausgaben im Bereich künstlicher Intelligenz setzen den Kryptomarkt unter Druck.
Top 3 Preisprognosen: BTC, ETH und XRP erholen sich, da wichtige Unterstützungsniveaus den jüngsten Ausverkauf begrenzen
Bitcoin, Ethereum und Ripple erholen sich am Freitag leicht, nachdem sie am Vortag korrigiert und ihre wichtige Unterstützungszone getestet hatten. BTC hält sich über dem 50-Tage-Exponential Moving Average, ETH findet Unterstützung um den 100-Tage-EMA, während XRP den horizontalen Boden nahe 1,300 USD hält.
Warum Hyperliquid Marktanteile bei RWA an zentralisierte Börsen verliert
Hyperliquid (HYPE) verliert Marktanteile bei Real-World-Asset-Perpetual-Futures an zentralisierte Börsen, obwohl der gesamte Finanzmarkt unter Druck steht. Hyperliquid’s trade.xyz machte im Juli laut von Ark Invest Digital Asset Head of Research Lorenzo Valente geteilten Artemis-Daten rund 80% des RWA-Perpetual-Handelsvolumens aus..